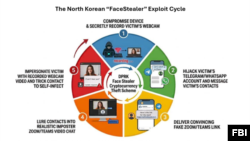
미국 연방수사국(FBI)은 12일 공개한 ‘페이스스틸러’ 보안 경보에서 북한 해커들이 올해 가짜 화상회의로 소프트웨어 관리자를 속이고, 그 배포 권한까지 악용한 사례를 설명했습니다.
표적은 주당 수천만 회 다운로드되는 ‘오픈소스 자바스크립트 라이브러리’의 관리자였습니다.
라이브러리는 개발자가 프로그램을 만들 때 가져다 쓰는 기성 소프트웨어 부품 모음입니다.
관리자 한 사람 속여 ‘대규모 감염’ 통로 노려
FBI에 따르면 북한 해커들은 이를 통해 개인 한명 씩을 해킹하는 수고 대신 한번에 수백, 수천만 명을 공격할 수 있는 방식을 시도 했습니다.
북한 해커들은 라이브러리 관리자를 여러 차례 접촉한 뒤 가짜 ‘마이크로소프트 팀즈(Teams)’ 화상회의로 유인했습니다.
회의에는 관리자가 알아보는 인물을 포함해 여러 사람이 참석한 것처럼 꾸몄습니다.
이어 관리자의 컴퓨터에 문제가 있다며 해결 방법을 안내했고, 이를 따르는 과정에서 관리자의 컴퓨터가 악성 프로그램에 감염됐습니다.
해커들은 이후 관리자의 접근권한을 악용해 악성 소프트웨어 부품을 만들었습니다.
정상 라이브러리를 내려받을 때 이 악성 부품도 함께 전달되도록 하려는 공격이었습니다.
이용자를 일일이 속이는 대신, 이들이 믿고 가져다 쓰는 소프트웨어의 유통 경로를 공격 통로로 삼으려 한 것입니다.
해당 소프트웨어를 내려받는 이용자들에게 악성 프로그램이 함께 전달되면, 대규모 동시 감염으로 번질 수 있습니다.
FBI는 “이런 소프트웨어의 유통 경로가 감염되면, 개발자나 관리자 한 사람의 피해가 잠재적으로 수백만 명의 피해로 확대될 수 있다”고 경고하면서, “신속한 탐지와 대응으로 공격이 저지됐으며, 그렇지 않았다면 매우 큰 규모의 피해가 발생할 수 있었다”고 평가했습니다.
여러 프로그램에 쓰이는 공용 부품 관리자도 잇따라 표적
FBI는 다운로드 규모가 큰 다른 소프트웨어 라이브러리와 관리자들을 겨냥한 북한의 공격 시도도 여러 건 파악하고 있다고 밝혔습니다.
웹사이트나 앱을 만드는 데 널리 쓰이는 프로그래밍 언어인 ‘자바스크립트’의 소프트웨어 부품을 공유·배포하는 엔피엠(npm)에 등록된 부품의 관리자들이 표적이 됐습니다.
개발자들은 필요한 기능을 모두 직접 만드는 대신, 다른 사람들이 만들어 놓은 소프트웨어 부품을 공유해 가져다 쓰기도 하는데, 이 점을 북한 해커들이 노린 것입니다.
또 최근에는 프로그래밍 언어 러스트용 소프트웨어 부품 관리자들을 겨냥한 시도도 있었다고 설명했습니다. 여러 개발 환경에서 공용 부품의 관리 권한을 노린 공격이 확인된 것입니다.
앞서 미국 법무부는 12일 북한 해커들이 ‘페이스스틸러’ 수법으로 지난 18개월 동안 4억 달러 이상의 가상자산을 탈취했다고 밝혔습니다.
탈취한 지인 계정과 녹화 영상을 이용해 가짜 화상회의로 유인한 뒤, 기술적 오류를 해결한다며 악성 프로그램을 설치하게 하는 방식입니다.
FBI는 화상회의에 초대를 받으면 공식 앱에서 초대 코드를 입력해 접속하고, 가능하면 전화나 문자 등 다른 경로로 상대방에게 회의가 맞는지 확인하도록 권고했습니다.
또 회의 중 오류를 해결하라는 요구를 받더라도 명령어를 복사해 실행하지 말고, 필요한 업데이트는 별도로 진행하라고 당부했습니다.
피해가 의심되면 개발자 계정의 비밀번호를 바꾸고 모든 접속 세션을 종료하며, 다중인증을 설정하고, 인터넷범죄신고센터(IC3)에 ‘페이스스틸러’를 명시해 신고할 것을 요청했습니다.
VOA 뉴스
Forum