미국과 일본 등 다국적 수사기관이 북한 사이버 조직의 새로운 해킹 수법과 북한 IT 노동자들의 해외 외화벌이 실태를 공개했습니다. 북한 해커들은 전 세계 IT 기술자들에게 채용 담당자로 위장해 거액의 암호화폐를 탈취한 것으로 나타났습니다. 안소영 기자가 보도합니다.
미국 연방수사국(FBI)과 국방부 사이버 범죄센터(DC3), 일본 경찰청, 호주와 독일의 수사기관들이 18일 북한 연계 사이버 그룹 ‘워터플럼(WaterPlum)’의 공격 활동을 확인했다고 밝혔습니다.
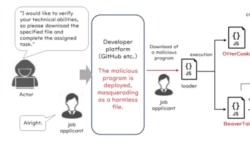
이들 다국적 수사기관에 따르면 ‘컨테이저스 인터뷰(Contagious Interview)’로도 불리는 ‘워터플럼’은 인공지능 AI와 암호화폐, 대체불가토큰 NFT 기업 등의 채용 담당자로 위장해 전 세계 소프트웨어 개발자와 IT 기술자들에게 접근했습니다.
매력적인 일자리를 제시하며 피해자의 컴퓨터 네트워크에 침투한 후, 민감한 정보를 빼내고 암호화폐를 탈취하는 방식입니다.
일부 경우에는 실제 채용 서비스를 이용하거나 합법적인 기업을 사칭해 공격 대상의 의심을 피한 것으로 파악됐습니다.
미국과 일본 등 수사당국은 워터플럼이 일본과 미국, 유럽 등 전 세계 100여 개 국가에서 최소 3만 대의 기기를 감염시킨 것으로 파악했습니다.
또 7천 개가 넘는 암호화폐 지갑에서 자금이나 계정 인증정보를 탈취했으며, 1천77만 달러 상당의 암호화폐 자산을 북한으로 이전한 것으로 조사됐습니다.
특히 FBI와 일본 경찰청은 ‘워터플럼’의 사이버 요원들과 일부 북한 IT 노동자들이 북한 노동당 중앙위원회 산하 군수공업부 313총국의 지휘 아래 활동하는 것으로 평가했습니다.
당국은 북한 IT 노동자들이 해외에서 신분과 실제 위치를 숨긴 채 IT 일자리를 얻어 외화를 벌어들이는 활동도 벌이고 있다고 밝혔습니다.
일본에서는 북한 IT 노동자가 현지 조력자의 컴퓨터를 원격으로 조작해 일본에 있는 노동자인 것처럼 위장하고, 기업들로부터 IT 업무와 웹 시스템 설계·개발 등의 일감을 받아온 사례도 확인됐습니다.
미국의 FBI와 DC3등 다국적 수사기관은 ‘워터플럼’의 구체적인 공격 수법과 대응 방안을 공개하고, IT 기술자와 관련 기업들에 채용 제안을 가장한 사이버 공격에 각별히 주의할 것을 당부했습니다.
VOA 뉴스 안소영입니다.

Forum