호주 정보당국이 새 연례보고서에서 북한 해킹 조직 라자루스를 전 세계 핵심기반시설을 겨냥하는 국가후원 사이버 위협으로 지목했습니다. 보고서는 라자루스 같은 국가 배후 조직들이 정보 수집뿐 아니라 위기나 분쟁 시 필수 서비스를 마비시키기 위한 목적으로 기반시설에 침투할 수 있다고 경고했습니다. 조상진 기자가 보도합니다.
북한의 라자루스가 호주 또는 동맹국을 표적으로 삼아 온 국가후원 해킹 조직 가운데 하나로 호주 정부 보고서에 명시됐습니다.
호주 신호정보국(ASD)은 26일 공개한 ‘2025~2026 연례 사이버 위협 보고서’에서 중국과 러시아, 북한에 연계된 조직들의 활동을 지적했습니다.
ASD는 해외 신호정보 수집과 사이버 보안 등을 담당하는 호주 정보기관입니다.
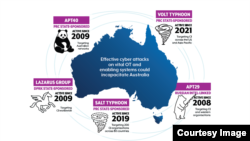
보고서는 핵심기반시설 위협을 설명하는 도표에서 라자루스를 ‘북한 국가후원’ 조직으로 분류하면서, 2009년부터 활동하며 전 세계 전력과 수도, 통신, 금융, 의료 등 핵심기반시설을 표적으로 삼고 있다고 설명했습니다.
북한의 라자루스와 함께 같은 도표에 오른 국가 주도 해킹 조직으로는 중국의 APT40과 볼트 타이푼, 솔트 타이푼, 러시아 정보기관 연계 조직인 APT29가 포함됐습니다.
보고서는 핵심기반시설이 중요한 정보를 보유하고 일상생활에서 큰 역할을 하기 때문에 사이버 공격의 매력적인 표적이 된다고 설명했습니다.
병원이나 에너지 시설 등에 대한 공격은 운영 중단과 서비스 마비로 이어져 많은 주민에게 영향을 줄 수 있다는 것입니다.
또 북한 라자루스 같은 국가후원 조직들의 활동에 대해서는 정보를 빼내 전략적 우위를 얻거나, 위기와 분쟁에 대비해 시설을 방해·파괴할 발판을 미리 마련하려는 것일 수 있다고 분석했습니다.
특히 실제 설비를 움직이는 제어망에 접근하면 위기 상황에서 해당 기반시설을 통제할 수 있다고 경고했습니다.
보고서는 별도의 국가후원 조직 분석에서도 호주 정부와 민간 네트워크에 대한 지속적인 정찰과 보안 상태 점검 시도를 지적했습니다.
북한 라자루스가 노리는 정보는 정부 기밀에 한정되지 않으며, 기업과 기반시설 운영기관, 개인의 네트워크에서도 수집할 수 있다고 설명했습니다.
리처드 말스 호주 부총리 겸 국방장관도 27일 방송 인터뷰에서 사이버 위협의 증가를 경고했습니다.
말스 장관은 북한과 러시아, 이란, 중국 등 기존 위협 주체들이 계속 활동하고 있느냐는 진행자의 질문에 “국가 행위자와 사이버범죄자들이 함께 관여하고 있다”고 답했습니다.
그러면서 악성 행위자 전반의 공격 역량을 높이는 요인으로 인공지능 활용을 지목하고, 인공지능으로 기업과 기관의 시스템에서 취약점을 찾아 악용할 수 있게 됐다며 방어하는 쪽도 가능한 수단을 모두 활용해야 한다고 강조했습니다.
또 인터넷에 연결된 오래된 시스템은 공격자의 진입 통로가 될 수 있다며 교체와 보안 강화를 당부했습니다.
라자루스는 미국 정부도 북한 정찰총국과 연계된 조직으로 지목해 온 단체입니다.
미국 재무부 해외자산통제국은 지난 2019년 9월 라자루스와 블루노로프, 안다리엘을 북한 정찰총국과의 관계를 근거로 제재 대상으로 지정했습니다.
호주는 앞서 지난 23일에도 북한 IT 인력 위장취업·자금망과 연계된 개인 2명과 기업 2곳을 제재했습니다.
VOA 뉴스 조상진입니다.
Forum